2026/10/03 19:54
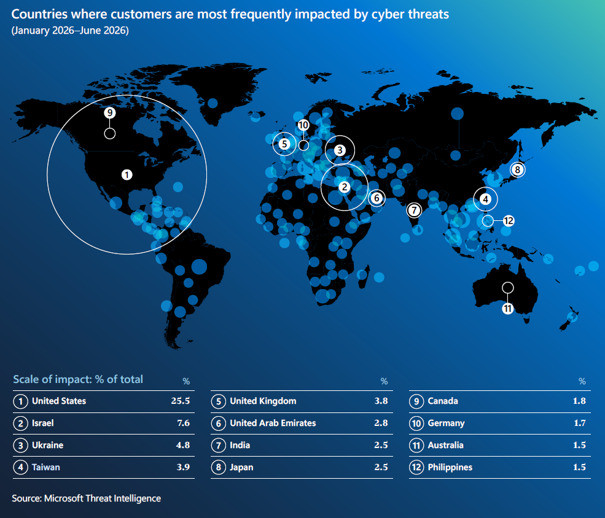
台灣在全球遭受網路威脅最頻繁的國家中排名第四,並在亞太地區名列榜首。(截自官方部落格)
〔記者邱巧貞/台北報導〕台灣面臨的網路資安威脅程度,在全球排名前段。微軟近期最新發布年度《Microsoft 數位防禦報告》(Microsoft Digital Defense Report)指出,2026年上半年,台灣在受資安威脅影響最頻繁的國家與地區中排名全球第4、亞太第1;在亞太地區國家/地區級活動的樣本中,微軟並觀測到193個與台灣有關的事件。
今年報告彙整分析2025年7月至2026年6月間觀察到的網路威脅趨勢,從全球來看,政府機關與公共服務不僅是受資安威脅影響最嚴重的領域,也是國家/地區級(nation-state)行動最常鎖定的對象。
微軟指出,政府掌握敏感資訊、提供民生必要服務,同時位於各機關、承包商、科技服務供應商及關鍵基礎設施營運商等多方網絡核心,因此成為具有吸引力的攻擊目標。
面對網路威脅快速演變,微軟認為,AI時代的資安已不只是防止個別入侵事件,更重要的是確保政府機構在風險相互連動、攻擊快速變化,甚至攻擊者得以長時間隱匿的環境下,仍能維持有效運作;此外,公私部門合作的重要性也隨之提高,不只涉及保護政府關鍵基礎設施,也包括因應新興科技所需的政策與法規。
針對政府如何強化資安韌性,微軟進一步提出5大優先事項:
第一是為變化更快速的威脅環境做好準備。微軟指出,AI正在壓縮資安應變時間,攻擊者從發現漏洞到將其實際運用於攻擊,所需時間可能遠低於24小時,同時,公開揭露的軟體漏洞數量(通常以CVE編號識別及追蹤)預計將於 2026 年創下紀錄,達到 7萬2000筆。
因此,政府應培養快速蒐集與評估資訊、做出決策,以及跨機構、跨產業協調合作的能力,並在事件發生前明確界定責任、建立可信任的合作關係。
第二是將安全融入AI生態系。隨著政府持續將AI導入公共服務,微軟認為,AI安全應被視為韌性挑戰,而非單純的技術問題。由於AI系統涉及基礎設施、資料、模型、應用程式、供應商與治理流程,政府應落實「安全始於設計」(secure-by-design)原則,強化測試與評估、供應鏈韌性及透明度,並落實當責機制與深化國際合作。
第三是預先規畫資安事件擴散的應變機制。政府面臨資安入侵時,往往難以第一時間判斷屬於網路犯罪、地緣政治或其他威脅。微軟指出,儘管網路罪犯與國家/地區級行為者目的不同,卻愈來愈常採取相同的入侵途徑,包括身分盜用、暴露於風險中的應用程式、社交工程及正常IT管理工具等。
此外,微軟發現,在涉及有效帳戶的入侵事件中,有52.2%最終進一步導致其他憑證遭竊,顯示攻擊者可能迅速從初始立足點擴大行動,原本看似獨立的事件,也可能進一步演變為勒索軟體、間諜活動、資料竊取或關鍵服務中斷。因此,應變計畫也應把供應商、合作夥伴及服務提供者納入考量。
第四是推動即時且雙向的公私部門資訊共享。微軟指出,單一組織出現帳號盜用,可能是更大規模攻擊活動的預警,因此資訊共享不能只是企業單向向政府通報,政府機構也應回饋具有行動價值的情資、指引及警訊,協助組織保護自身網路、客戶與營運。
第五則是確保關鍵服務遭遇突發事件時仍能持續運作。微軟指出,包括交通系統、通訊基礎設施、學校、大學及關鍵基礎設施營運商,都日益成為網路攻擊目標,因此,政府建立資安韌性不能只了解自身系統,也應掌握支撐公共服務運作的整體生態系。
微軟建議,政府應定期進行「桌上演練」(tabletop exercises),邀集政策制定者、營運決策者、執法機關、關鍵基礎設施營運者及民間企業夥伴,共同模擬關鍵服務中斷時的應變方式,在真正危機發生前,找出決策、資訊共享、對外溝通及跨部門協調上的不足。
微軟認為,隨著網路事件開始橫跨組織與國家,資安韌性已不只取決於技術準備程度,也在於各機構能否在壓力下有效協作。在AI驅動、網路威脅相互連結程度持續加深之際,韌性也不只是從攻擊中復原,而是要具備控制損害、快速調整,以及在民眾最需要時持續提供關鍵服務的能力。


 首頁
 論壇
 許願
 錢包
 薪資
 任務
 排行榜
 簽到
 勳章
 遊戲
 股票
 考試


 生前投保境外保單 死亡保險給付須併入遺產課稅


