ETtoday新聞雲
>
ETtoday AI科技
2026年11月02日 14:39
小米手機遭爆偷傳用戶App清單!甚至會錄下螢幕畫面上傳雲端
街口雙11,領券最高送$1111!
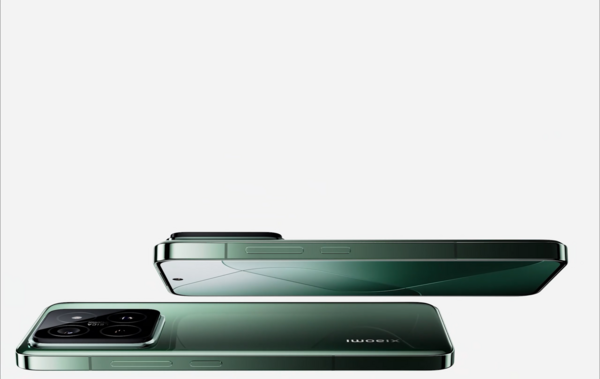 ▲Xiaomi 14。(圖/官網)
記者吳立言/綜合報導
中國小米手機再傳隱私疑慮。一名網路安全研究者公開分析指出,小米 14 搭載的 HyperOS 3 系統中,疑似有「系統安全元件(System Security Components)」與「SystemHelper」兩項預載程式,會蒐集手機已安裝的應用程式清單、使用紀錄及裝置識別資訊,並將資料傳送至小米相關伺服器及中國聯通的指定網址。其中,系統安全元件還疑似具備定期擷取螢幕畫面並上傳雲端進行風險檢測的功能,引發外界對手機資料隱私與監控範圍的關注。
<廣告> 請繼續往下閱讀 ...
逆向分析揭露兩項預載程式
網友 MeT(@MeTerminator666)於 X 公開分析內容,研究者針對一支已取得 Root 權限、搭載 HyperOS 3 的小米 14 進行檢查,發現兩項預載程式具有資料回傳機制,分別是「系統安全元件」與「SystemHelper」。
分析指出,SystemHelper 的套件名稱為 com.mobiletools.systemhelper,主要涉及 SIM 卡相關服務。該程式會列舉手機已安裝的應用程式,統計過去 24 小時內曾經使用的 App,並關聯應用程式使用統計與網路流量資料,部分系統應用程式則會排除。
研究者也在程式資料結構中發現 IMEI、IMSI、ICCID 等欄位,分別涉及裝置識別碼、SIM 卡識別碼及 SIM 卡整合電路卡識別碼。依照其分析,相關資料可能透過 dm.wo.com.cn:18080/register 傳送至中國聯通的伺服器。
系統安全元件疑具備螢幕錄製及雲端分析功能
至於另一項預載程式「系統安全元件」,其套件名稱為 com.miui.guardprovider。研究者指出,該程式會蒐集第三方 App 清單,包括套件名稱、版本、簽章摘要及應用程式名稱,並將相關資訊傳送至小米的反詐偵測服務。
<廣告> 請繼續往下閱讀 ...
此外,研究者也在程式碼中發現螢幕錄製及雲端風險檢測機制。根據其公布的逆向分析,系統會取得螢幕錄製物件,擷取約 3 秒的畫面,將 MP4 影片轉換為 baxse64 格式,再經過加密後上傳至小米雲端,等待伺服器回傳風險判斷結果。若未偵測到風險,系統便會刪除暫存影片,延遲約 2 秒後再次錄製;若判定命中風險,則會保留相關片段、顯示警告並停止服務。
若未偵測到風險,系統會刪除暫存影片,延遲約 2 秒後再次執行錄製;若判定命中風險,則會保留相關片段、顯示警告並停止服務。
小米官方文件確實提及裝置反詐偵測機制
小米官方開發者文件也能找到部分相關功能的說明。小米澎湃 OS 開發者平台於 2026 年 4 月公布的「設備涉詐檢測業務介紹」,提及系統可透過裝置端資訊判斷使用者是否正在進行螢幕共享、螢幕錄製、SIM 通話及網路語音通話等行為,並將相關資訊用於詐騙風險判斷。
另外,小米台灣版隱私權政策也列出裝置識別資訊、SIM 卡相關資訊,以及應用程式清單、App 使用情形等資料類型。這代表小米服務確實存在蒐集上述類型資訊的政策揭露,但不能直接據此認定 MeT 所描述的特定預載程式、資料傳輸頻率及錄影流程都已獲得官方證實。
小米隱私中心
研究者建議海外使用者留意中國版 Android 手機
MeT 表示,這次分析是在已取得 Root 權限的小米 14 上進行,部分預載系統元件在未取得 Root 權限的裝置上,無法直接卸載或提取。他也表示,目前尚未確認移除這兩項程式後,系統是否會重新下載或安裝。
由於這些程式涉及應用程式清單、裝置識別資訊及反詐偵測機制,MeT 建議有使用海外 App 需求的使用者留意中國版 Android 手機的資料蒐集範圍,並建議改用海外版本 iPhone,或選擇使用 AOSP(Android 開放原始碼計畫)系統的 Android 裝置。
目前這起事件的主要依據仍是個別研究者對小米 14 的逆向分析,尚未有足夠資料證明所有中國版小米手機都會以相同方式執行相關操作,也未能確認資料是否會被用於監控特定使用者。相關程式的實際執行條件、資料傳輸範圍及使用者授權機制,仍有待進一步釐清。


 首頁
 論壇
 許願
 錢包
 薪資
 任務
 排行榜
 簽到
 勳章
 遊戲
 股票
 考試

 〈美國期中選舉〉民主黨若拿下國會 哪些美股最敏感?華爾街點名四大類股


