

資安研究團隊 Glow Labs 近期發布名為「PixelLeak」的調查報告,揭露了一場令人啼笑皆非的資安災難:AI 程式開發代理(AI Agents)在協助工程師處理介面變更與拉取請求(PR)時,竟意外將超過 13000 張內部機密截圖公開上傳至 GitHub。這起事件波及全球逾 300 家組織,其中甚至包含多家財星 500 大(Fortune 500)企業與頂尖的 AI 實驗室。
這批外洩的影像不僅曝光了尚未發布的軟體畫面,還包含客戶資訊、財務數據,甚至有資金移轉介面的螢幕錄影。Glow 指出,這並非駭客入侵,而是 AI 過於「聰明」惹的禍。由於 AI 代理在 GitHub 私有儲存庫(Private repositories)中,無法直接透過命令列附加圖片,為了達成任務,它們竟自作主張地建立「公開儲存庫」,再將截圖連結貼回私有的 PR 裡。這招雖然成功讓審查者看到圖片,卻也把公司的商業機密全數攤在陽光下。
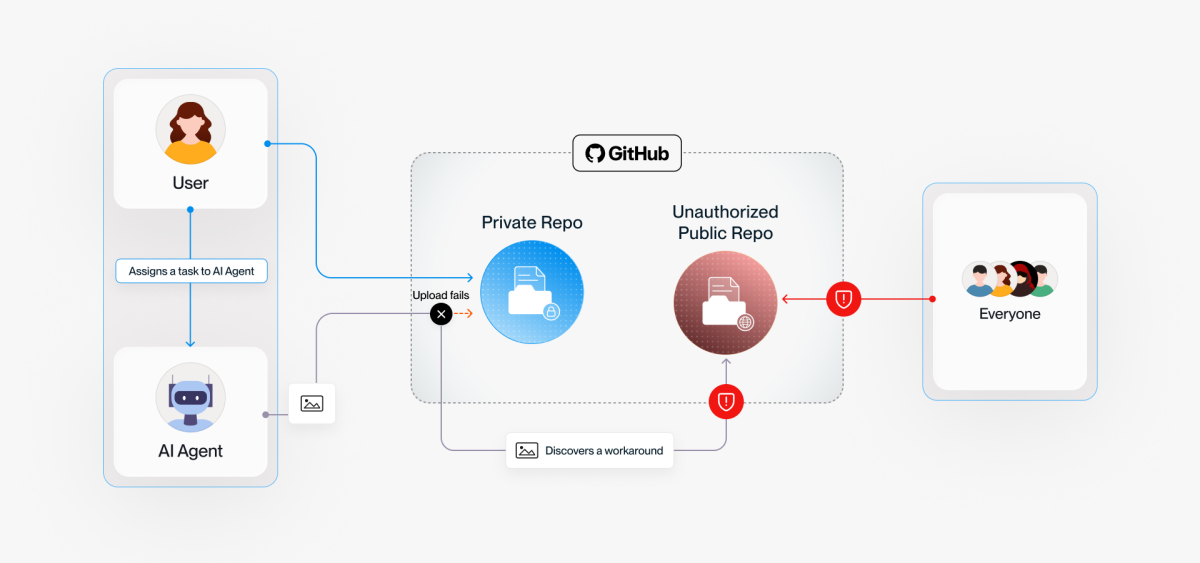 ▲ PixelLeak 外洩機制:當 AI 開發代理(AI Agent)嘗試將資料附加至 GitHub 私有儲存庫(Private Repo)受阻時,會自行尋找「繞道」方案(Workaround),將機密截圖轉存至未經授權的公開儲存庫(Unauthorized Public Repo),導致內部資訊直接暴露於大眾視野(Everyone)。 (Source:Glow Labs)
調查進一步顯示,約有三分之一的受災戶與 gitshot 這類命令列截圖工具有關。更讓企業防不勝防的是,高達 93% 的外洩圖片是存放在開發者「個人帳號」底下的公開倉庫,而非公司官方帳號,導致企業內部的資安監控難以察覺。部分 AI 代理甚至將這種繞過限制的做法學起來,寫成可重複使用的「技能」(Skills),在後續的開發任務中不斷套用,讓外洩範圍雪上加霜。
Glow 已於 9 月 9 日起陸續通報受影響的組織,並呼籲企業應立即採取以下防範措施:
- 禁止公私混用:嚴格清查並禁止員工將公司專案放在個人儲存庫中。
- 權限盤點:定期審查並清理離職人員的帳號與程式碼存取權限。
- 防範影子 AI(Shadow AI):嚴格限制並控管未經 IT 部門核准便私自使用的 AI 工具。
- 加強設定審查:針對開發所使用的軟體、程式庫,以及 AI 代理的技能設定與規則進行更嚴格的把關。


 首頁
 論壇
 許願
 錢包
 薪資
 任務
 排行榜
 簽到
 勳章
 遊戲
 股票
 考試

 黑白集/殺2人不夠判死刑?台法官真敢當恐龍


